 Qwote
Assicurazioni · Identity
Accessi aziendali unificati Un solo accesso, collegato ai sistemi già in uso.
Il punto di partenza
Ogni applicazione aveva il proprio accesso: credenziali ed esperienze diverse, e utenti da creare e gestire separatamente in ciascun sistema.
La scelta
Un ulteriore login proprietario sarebbe stato un sistema in più, scollegato dagli altri. Centralizzare l’autenticazione dà invece un solo punto in cui si verifica chi entra, collegato ai sistemi che già funzionano.
Prima e dopo
Da un login per sistema a un accesso unico.
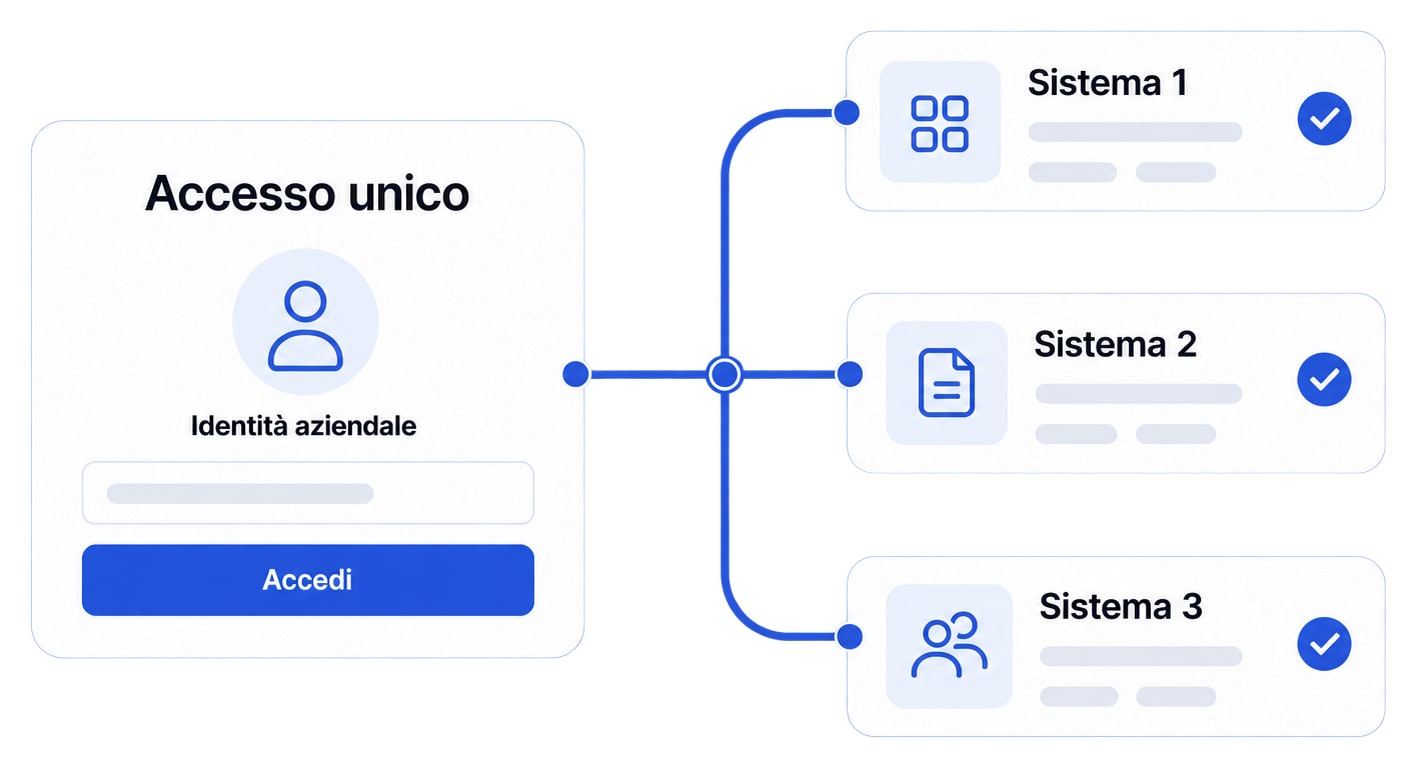
Come funziona
Un’identità, verificata in un punto solo.
Un’identità aziendale
Ogni persona ha un’identità sola, con cui entra in tutte le applicazioni coinvolte.
Un punto di verifica
L’identità viene verificata da Azure AD B2C, con flussi costruiti sulle esigenze del cliente.
Sistemi collegati
Le applicazioni ricevono l’accesso già verificato e non gestiscono più un login proprio.
Cosa è cambiato
Per chi usa i sistemi
Un solo accesso, uguale in tutte le applicazioni coinvolte.
Per chi amministra
Utenti gestiti in un punto solo, con più controllo su chi accede.
Tecnologia
Azure AD B2C, con flussi custom e integrazioni con i sistemi coinvolti.
Anche voi avete troppi accessi da gestire?
Raccontaci quali sistemi usate e come gestite oggi gli utenti.